Como identificar um e-mail de phishing escrito perfeitamente por IA
Durante muito tempo, erros de português, frases estranhas e traduções malfeitas estavam entre os sinais mais fáceis de perceber em um e-mail de phishing. Com ferramentas de inteligência artificial, esse critério perdeu boa parte de sua utilidade. Uma mensagem fraudulenta pode apresentar gramática impecável, tom profissional e até adaptar a linguagem ao perfil da vítima.
Isso não significa que o phishing tenha se tornado impossível de identificar. A diferença é que a análise precisa se concentrar menos na qualidade da escrita e mais no contexto, no remetente, nos links e, principalmente, na ação que a mensagem tenta provocar.
Um texto perfeito não torna o e-mail legítimo
Phishing é uma técnica usada para induzir alguém a fornecer informações confidenciais, fazer pagamentos, acessar páginas fraudulentas ou abrir arquivos potencialmente perigosos.
A FTC, órgão de proteção ao consumidor dos Estados Unidos, alerta que mensagens desse tipo frequentemente se passam por empresas conhecidas e tentam convencer a vítima a clicar em links ou abrir anexos. Podem alegar, por exemplo, problemas de pagamento, movimentações suspeitas ou necessidade de confirmar informações pessoais. Consumer Advice
Quando uma IA é utilizada para produzir a mensagem, elementos que antes denunciavam rapidamente o golpe podem desaparecer. O criminoso consegue criar um texto formal, convincente e adequado ao contexto.
Por isso, receber um e-mail bem escrito não deve ser interpretado como prova de autenticidade.
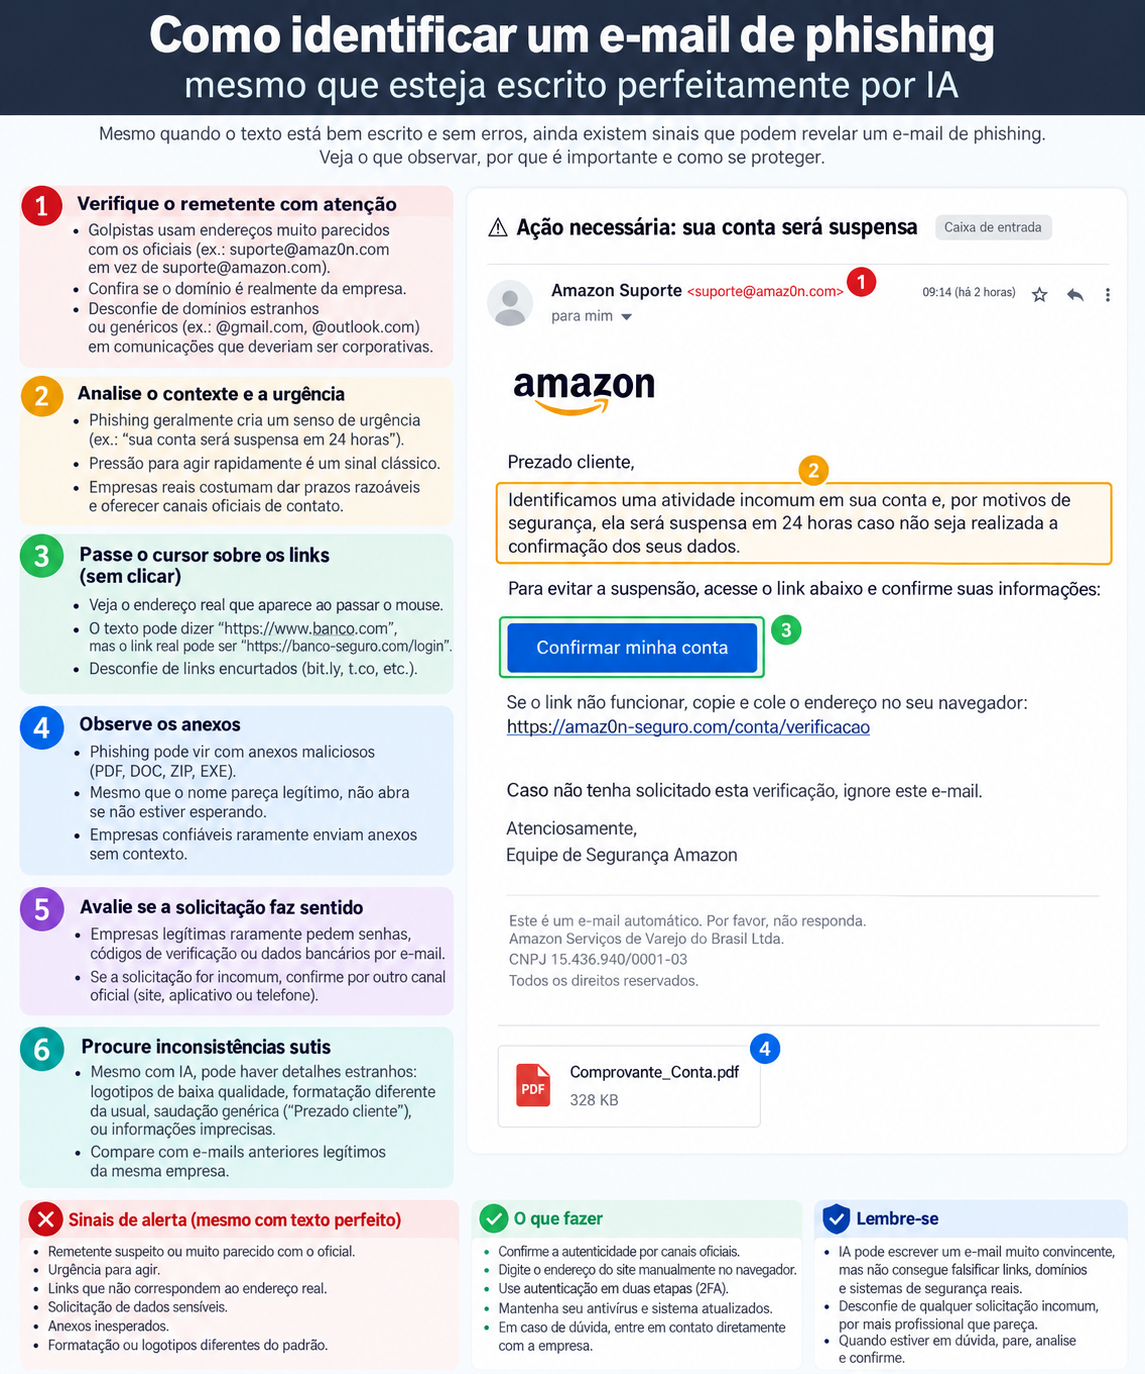
1. Examine o endereço real do remetente
O nome exibido na caixa de entrada é apenas o começo da verificação. Observe o endereço de e-mail completo.
Um criminoso pode escolher um nome de exibição semelhante ao de uma empresa, banco, serviço de streaming ou colega de trabalho enquanto utiliza um endereço diferente do esperado.
Também vale prestar atenção a domínios visualmente semelhantes. Trocas discretas de caracteres, palavras adicionais ou domínios completamente diferentes podem passar despercebidos em uma leitura rápida.
A CISA inclui endereços suspeitos de remetentes e hyperlinks falsificados entre os indicadores que devem ser observados em tentativas de phishing. CISA
Em ambientes corporativos, tecnologias como SPF, DKIM e DMARC também podem ajudar os sistemas de e-mail a verificar determinadas características da origem das mensagens. Ainda assim, o usuário não deve considerar a aparência do remetente, isoladamente, uma garantia de legitimidade. CISA
2. Pergunte por que você recebeu aquela mensagem
Esse é um dos critérios mais importantes quando o texto parece perfeito.
Imagine receber um e-mail muito convincente informando que uma compra foi bloqueada. Antes de seguir qualquer orientação, pense:
- Eu realmente fiz essa compra?
- Estava esperando esse contato?
- Essa empresa costuma falar comigo dessa maneira?
- A solicitação é compatível com o que está acontecendo na minha conta?
- Existe algum motivo legítimo para fornecer as informações solicitadas?
Um e-mail pode não conter nenhum erro e continuar apresentando uma história que não faz sentido para você.
3. Desconfie da pressão para agir imediatamente
Urgência é particularmente útil para golpes porque reduz o tempo disponível para a vítima analisar a situação.
Mensagens podem afirmar que sua conta será bloqueada, uma cobrança será realizada, um benefício expirará ou uma atividade suspeita precisa ser confirmada imediatamente.
O problema não é simplesmente existir um prazo. Empresas legítimas também enviam comunicações urgentes. O sinal de alerta aparece quando a urgência é combinada com uma tentativa de fazer você clicar, fornecer credenciais, enviar dinheiro ou revelar informações sem verificar a situação por outro canal.
A FTC recomenda não clicar em links nem baixar anexos de mensagens inesperadas e, quando houver dúvida, entrar em contato com a organização usando um site, telefone ou outro canal que você já saiba ser verdadeiro. Consumer Advice
4. Analise o destino do link, não apenas o texto
Um botão pode dizer “Acessar minha conta” enquanto leva para um domínio completamente diferente.
No computador, normalmente é possível posicionar o cursor sobre um link sem clicar para visualizar seu destino. No celular, a forma de visualizar um endereço pode variar conforme o aplicativo utilizado.
Observe principalmente o domínio.
Um endereço parecido com o original não significa necessariamente que pertença à organização verdadeira. Da mesma maneira, a presença de HTTPS não é suficiente para demonstrar que um site é legítimo. HTTPS protege a comunicação com determinado site, mas um criminoso também pode configurar criptografia em uma página fraudulenta.
Quando o assunto envolve banco, comércio eletrônico, rede social ou outro serviço importante, uma alternativa mais segura é abrir o aplicativo oficial ou digitar você mesmo o endereço que já conhece, em vez de entrar pelo link recebido.
5. Cuidado com pedidos de senhas e códigos de autenticação
Uma mensagem sofisticada pode tentar obter mais do que sua senha.
Códigos temporários de autenticação também são extremamente sensíveis. Um golpista pode tentar iniciar o acesso a uma conta e convencer a vítima a entregar o código recebido no celular ou por outro método.
A FTC alertou em 2026, por exemplo, sobre falsas mensagens de convite que levavam usuários a fornecer credenciais de e-mail ou códigos de acesso. Consumer Advice
Portanto, trate senhas, códigos de recuperação e códigos de autenticação como informações confidenciais, mesmo quando a pessoa ou organização solicitante aparentemente já sabe outras informações sobre você.
6. Um e-mail verdadeiro pode ser usado como modelo
Golpes mais elaborados podem copiar elementos de comunicações legítimas, como estilo de escrita, assinatura, cores e estrutura.
Isso torna pouco confiável a estratégia de avaliar apenas se “parece um e-mail verdadeiro”.
O contexto passa a ter mais peso. Se um suposto fornecedor enviar repentinamente novos dados para pagamento, por exemplo, confirme a alteração usando um canal independente já conhecido.
O mesmo princípio vale para uma mensagem aparentemente enviada por um colega pedindo uma transferência incomum ou informações confidenciais. Entre em contato com a pessoa por outro meio antes de atender à solicitação.
7. Anexos inesperados merecem atenção especial
PDFs, documentos, arquivos compactados e outros anexos não devem ser abertos automaticamente apenas porque possuem nomes plausíveis.
Pergunte se você estava esperando aquele documento e se existe contexto suficiente para recebê-lo.
A FTC recomenda evitar links e anexos em mensagens inesperadas, já que eles podem direcionar para páginas fraudulentas ou resultar na instalação de software malicioso. Consumer Advice
Uma suposta “nota fiscal”, “comprovante”, “contrato” ou “documento urgente” não se torna confiável apenas por ter um nome coerente.
Como verificar uma mensagem suspeita com segurança
A estratégia mais eficiente é separar a mensagem da verificação.
Se o e-mail afirma que existe um problema em sua conta bancária, não utilize o botão apresentado nele para descobrir se a informação é verdadeira. Abra diretamente o aplicativo do banco.
Se uma loja diz que existe um problema em uma compra, entre no aplicativo ou site oficial por conta própria e consulte seus pedidos.
Se a mensagem aparentemente veio de alguém conhecido com uma solicitação incomum, confirme com essa pessoa usando outro canal.
Essa abordagem reduz bastante a dependência de tentar decidir se o texto “parece verdadeiro”. A recomendação da FTC segue justamente esse princípio: diante de uma comunicação inesperada, verificar a situação usando informações de contato que você já saiba serem legítimas, e não aquelas fornecidas na própria mensagem. Consumer Advice
E se você já clicou?
Clicar não significa automaticamente que uma conta foi comprometida, mas é importante considerar o que aconteceu depois.
Se você informou uma senha em uma página suspeita, altere-a usando o serviço oficial e não reutilize a mesma senha em outras contas. Se forneceu informações bancárias ou de cartão, entre em contato com a instituição responsável pelos canais oficiais.
Caso tenha aberto um arquivo suspeito ou instalado alguma coisa, mantenha o sistema e as ferramentas de segurança atualizados e faça uma verificação de segurança. A FTC também recomenda autenticação em dois fatores, pois ela adiciona uma barreira contra o acesso indevido quando uma senha é comprometida. Consumer Advice
A regra mais útil na era do phishing com IA
Não tente descobrir se uma IA escreveu o e-mail. Na prática, isso nem sempre será possível e também não responde à pergunta mais importante.
Analise quem está pedindo, o que está sendo solicitado, para onde os links levam e se aquela solicitação faz sentido.
Um texto impecável pode ser fraudulento. Por outro lado, uma mensagem legítima também pode conter erros. A defesa mais consistente é confirmar solicitações importantes por um canal independente antes de fornecer informações, realizar pagamentos, abrir anexos ou inserir credenciais.