Golpe de falsa assinatura digital: como saber onde você está clicando
Receber por e-mail ou mensagem um pedido para assinar um contrato digital tornou-se algo comum. Empresas, imobiliárias, escritórios, prestadores de serviços e departamentos administrativos utilizam plataformas eletrônicas para coletar assinaturas sem precisar imprimir documentos.
Essa familiaridade também cria uma oportunidade para golpes. Uma mensagem pode imitar uma solicitação legítima de assinatura e levar a vítima para uma página falsa destinada a capturar senha, dados pessoais ou informações financeiras.
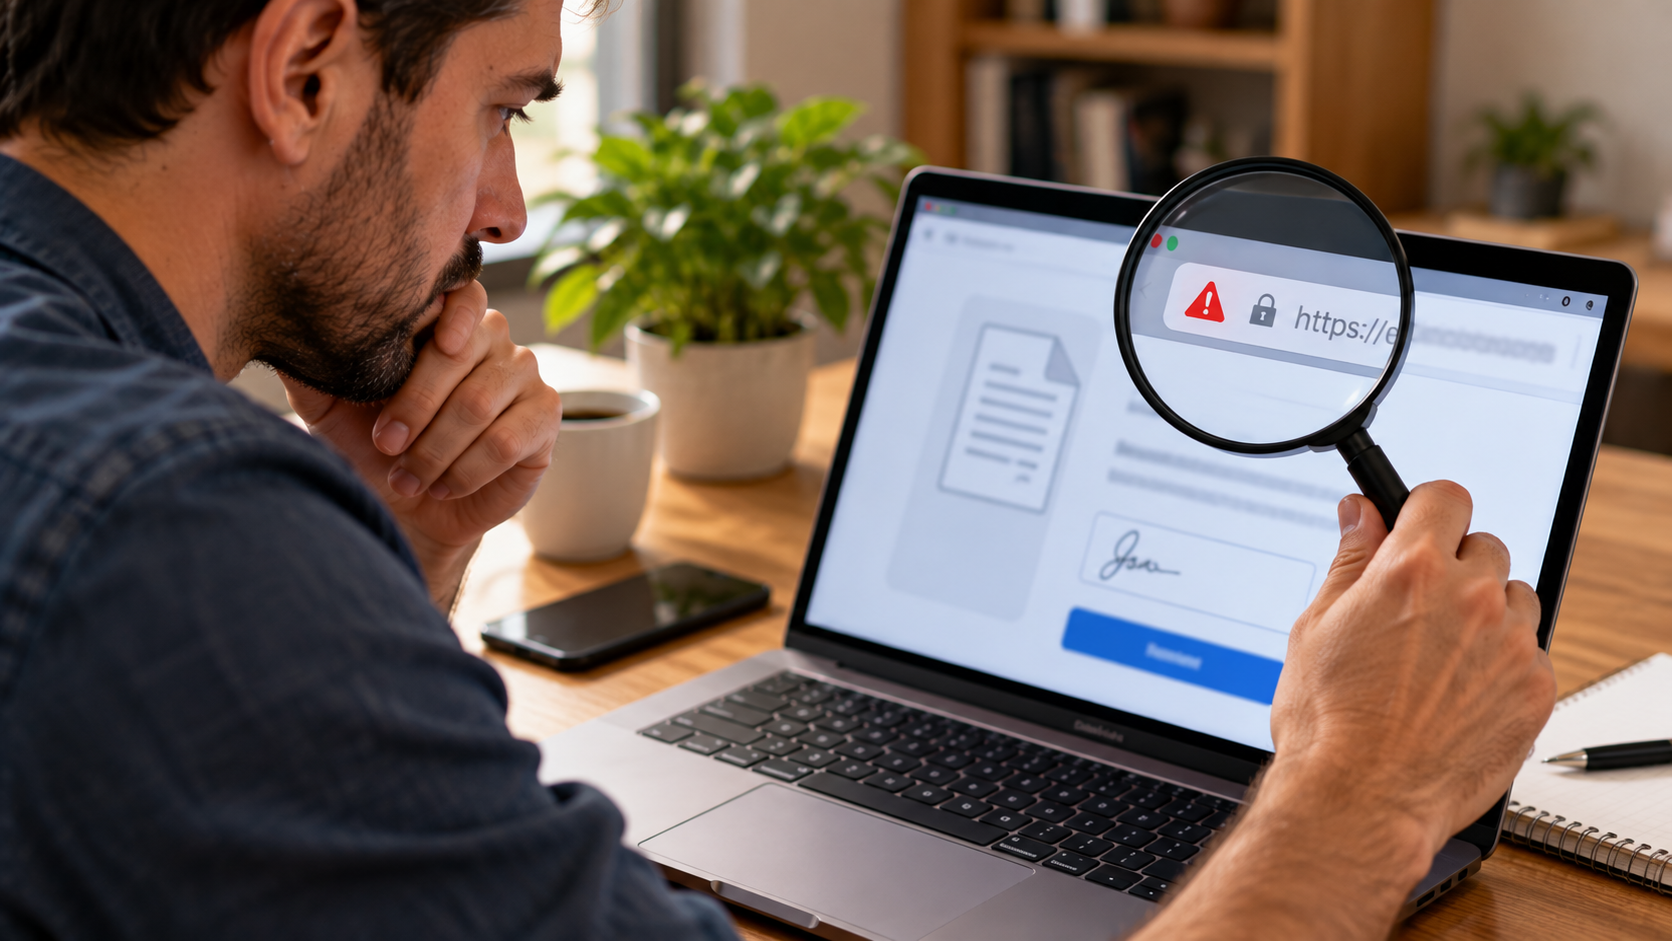
O problema é que o botão exibido no e-mail pode dizer “Visualizar documento” ou “Assinar”, enquanto o endereço real para o qual ele aponta é completamente diferente. Antes de clicar, portanto, é importante descobrir para onde aquele link realmente leva.
Como funciona o golpe da falsa assinatura digital
O golpe geralmente começa com uma comunicação aparentemente legítima.
A vítima recebe um aviso informando que existe um contrato, proposta, documento empresarial ou outro arquivo aguardando assinatura. Para aumentar a chance de clique, a mensagem pode utilizar nomes de empresas, elementos visuais copiados e linguagem semelhante à encontrada em serviços verdadeiros.
Ao selecionar o botão, porém, a pessoa pode ser direcionada a uma página controlada pelo criminoso.
O CERT.br alerta que páginas falsas podem ser utilizadas para obter dados pessoais e financeiros e recomenda conferir cuidadosamente o endereço do site antes de fornecer informações.
O destino também pode tentar convencer o usuário a informar credenciais de e-mail ou outras contas sob a justificativa de que isso seria necessário para abrir o documento.
O texto do botão não revela o destino
Esse é um dos pontos mais importantes para entender esse tipo de fraude.
Um botão ou texto de um link pode apresentar praticamente qualquer mensagem. Aquilo que aparece visualmente na tela não precisa ser igual ao endereço configurado por trás dele.
Um criminoso pode escrever o nome de uma plataforma conhecida e configurar o link para abrir outro domínio.
Por isso, não utilize apenas o texto visível como confirmação de legitimidade.
No computador, verifique o link antes de clicar
Em muitos navegadores e programas de e-mail para computador, é possível posicionar o ponteiro do mouse sobre um link sem pressioná-lo.
O endereço de destino costuma aparecer na parte inferior da janela ou em uma pequena indicação próxima ao cursor, dependendo do aplicativo.
Observe o domínio com atenção.
Se a mensagem afirma levar a determinada plataforma, mas o endereço exibido pertence a um domínio completamente diferente e desconhecido, interrompa o processo.
Também tenha cuidado com endereços muito longos criados para dificultar a identificação do domínio verdadeiro.
No celular, tenha ainda mais cautela
Em smartphones, verificar previamente o destino pode ser menos intuitivo.
Dependendo do aplicativo, manter o dedo pressionado sobre um link pode mostrar uma prévia ou o endereço correspondente. O comportamento varia entre Android, iPhone e aplicativos de e-mail ou mensagens.
Não abra o endereço apenas para descobrir se ele é seguro.
Quando não for possível visualizar claramente o destino, uma opção mais prudente é acessar diretamente o serviço que supostamente enviou o documento ou confirmar a solicitação com o remetente por outro canal.
Os nomes e opções dos menus podem mudar conforme a versão do sistema e do aplicativo utilizado.
Leia o domínio da direita para a esquerda
Links fraudulentos podem ser construídos para parecer legítimos à primeira vista.
Imagine um endereço fictício semelhante a:
empresa-segura.exemplo-falso.com
Nesse caso, “empresa-segura” não determina quem controla o endereço. O domínio relevante é exemplo-falso.com.
Esse truque é particularmente eficiente em telas pequenas, nas quais apenas uma parte do endereço pode aparecer.
Também existem domínios registrados com pequenas alterações na grafia de empresas verdadeiras. Troca de letras, caracteres visualmente parecidos e palavras adicionais podem passar despercebidos durante uma leitura rápida.
O CERT.br recomenda conferir se o endereço corresponde ao site desejado e ficar atento a endereços semelhantes aos legítimos.
HTTPS não significa que o documento é legítimo
Encontrar HTTPS no endereço é positivo, mas não resolve a questão.
O HTTPS protege a comunicação entre navegador e servidor. Ele não garante que a pessoa responsável pelo site seja quem afirma ser.
Uma página criada para phishing também pode utilizar HTTPS.
Portanto, não considere o cadeado ou outro indicador de conexão segura como prova de que o contrato, remetente ou plataforma é verdadeiro. É necessário verificar também o domínio e a origem da solicitação.
Pergunte a si mesmo se estava esperando aquele documento
O contexto é uma ferramenta importante contra phishing.
Se você realmente está negociando um contrato e a pessoa responsável informou anteriormente que enviaria o documento por determinada plataforma, a solicitação faz sentido.
A situação é diferente quando um documento aparece inesperadamente.
Desconfie de mensagens sobre contratos que você desconhece, cobranças que nunca realizou ou documentos supostamente urgentes enviados por pessoas com quem não está negociando.
A FTC dos Estados Unidos alerta que mensagens de phishing frequentemente apresentam histórias destinadas a convencer a vítima a clicar, incluindo problemas em contas, atividades suspeitas ou necessidade de confirmar informações.
Confirme o remetente por outro canal
Uma mensagem pode parecer ter sido enviada por alguém conhecido e ainda assim ser problemática.
A conta dessa pessoa pode ter sido comprometida ou o remetente pode ter sido imitado.
Quando o documento envolve dinheiro, contratos importantes, informações confidenciais ou uma solicitação inesperada, confirme a situação por outro meio.
Se recebeu o documento por e-mail, por exemplo, ligue para a pessoa utilizando um telefone que você já possuía anteriormente. Evite utilizar exclusivamente o número informado na própria mensagem suspeita.
A pergunta pode ser simples: “Você me enviou agora um documento para assinatura?”
Essa verificação independente elimina boa parte da incerteza.
Uma assinatura digital legítima não precisa da senha do seu e-mail
Outro sinal de alerta aparece depois do clique.
Uma página pode imitar a tela de autenticação de um provedor conhecido e alegar que você precisa entrar na sua conta para visualizar o documento.
Analise cuidadosamente o domínio antes de informar qualquer credencial.
Se você chegou até ali através de um link inesperado e a página pede senha de e-mail, dados bancários ou outras informações sensíveis sem uma justificativa clara, interrompa o processo.
O Google recomenda não inserir senhas depois de clicar em links recebidos em mensagens suspeitas e orienta o usuário a acessar diretamente o site quando precisar entrar em uma conta.
Não baixe programas para conseguir assinar
Uma página suspeita também pode afirmar que determinado programa, extensão ou aplicativo é obrigatório para abrir ou assinar o documento.
Não instale software desconhecido apenas porque uma mensagem pediu.
Se o serviço supostamente utilizado exigir um aplicativo, confirme essa informação diretamente no site oficial da plataforma ou nas lojas oficiais de aplicativos.
Tenha ainda mais cuidado quando alguém solicitar a instalação de ferramentas de acesso remoto. Um processo comum de assinatura eletrônica não deveria exigir que uma pessoa desconhecida assumisse o controle do seu computador.
Alertas do navegador merecem atenção
Navegadores possuem mecanismos para detectar algumas páginas associadas a phishing, malware e outros riscos.
O Google Safe Browsing, por exemplo, é uma tecnologia utilizada para identificar recursos potencialmente perigosos e apresentar alertas aos usuários.
Se o navegador apresentar um aviso de site perigoso, não ignore a mensagem simplesmente porque o e-mail parecia legítimo.
Ao mesmo tempo, ausência de alerta não significa garantia de segurança. Páginas fraudulentas recém-criadas podem ainda não ter sido identificadas pelos sistemas de proteção.
O que fazer se você já clicou
Clicar em um endereço suspeito não significa automaticamente que todas as suas informações foram roubadas.
O que aconteceu depois do clique faz diferença.
Se você apenas abriu a página e não informou dados, feche-a e evite baixar qualquer arquivo oferecido.
Se digitou uma senha, acesse o serviço verdadeiro diretamente, altere a senha e encerre sessões desconhecidas quando essa opção estiver disponível. Caso a mesma senha seja utilizada em outros serviços, altere-a também nesses locais.
Ative autenticação em dois fatores quando disponível.
Se forneceu informações financeiras, entre em contato com a instituição financeira utilizando canais oficiais e siga as orientações fornecidas.
Se baixou e executou um programa desconhecido, a situação exige atenção adicional. Desconecte-se de sessões importantes quando possível a partir de outro dispositivo confiável e procure orientação técnica qualificada para avaliar o aparelho.
Antes de assinar, descubra exatamente onde você está
A pressa é uma das maiores aliadas desse tipo de golpe.
Antes de abrir um contrato eletrônico, observe quem enviou a mensagem, se você esperava receber aquele documento e principalmente qual endereço será aberto.
Depois que a página carregar, confira novamente o domínio antes de informar qualquer dado ou autenticar uma conta.
Quando ainda houver dúvida, não tente solucioná-la dentro da própria mensagem. Entre em contato diretamente com a pessoa ou empresa envolvida utilizando um canal que você já saiba ser legítimo.
Alguns segundos gastos verificando o destino de um link podem evitar que uma solicitação aparentemente rotineira de assinatura se transforme na entrega involuntária de credenciais e informações pessoais.
Fontes consultadas
CERT.br: Cartilha de Segurança para Internet
FTC: como reconhecer e evitar phishing