Golpe do falso suporte técnico: por que pedem acesso remoto ao celular
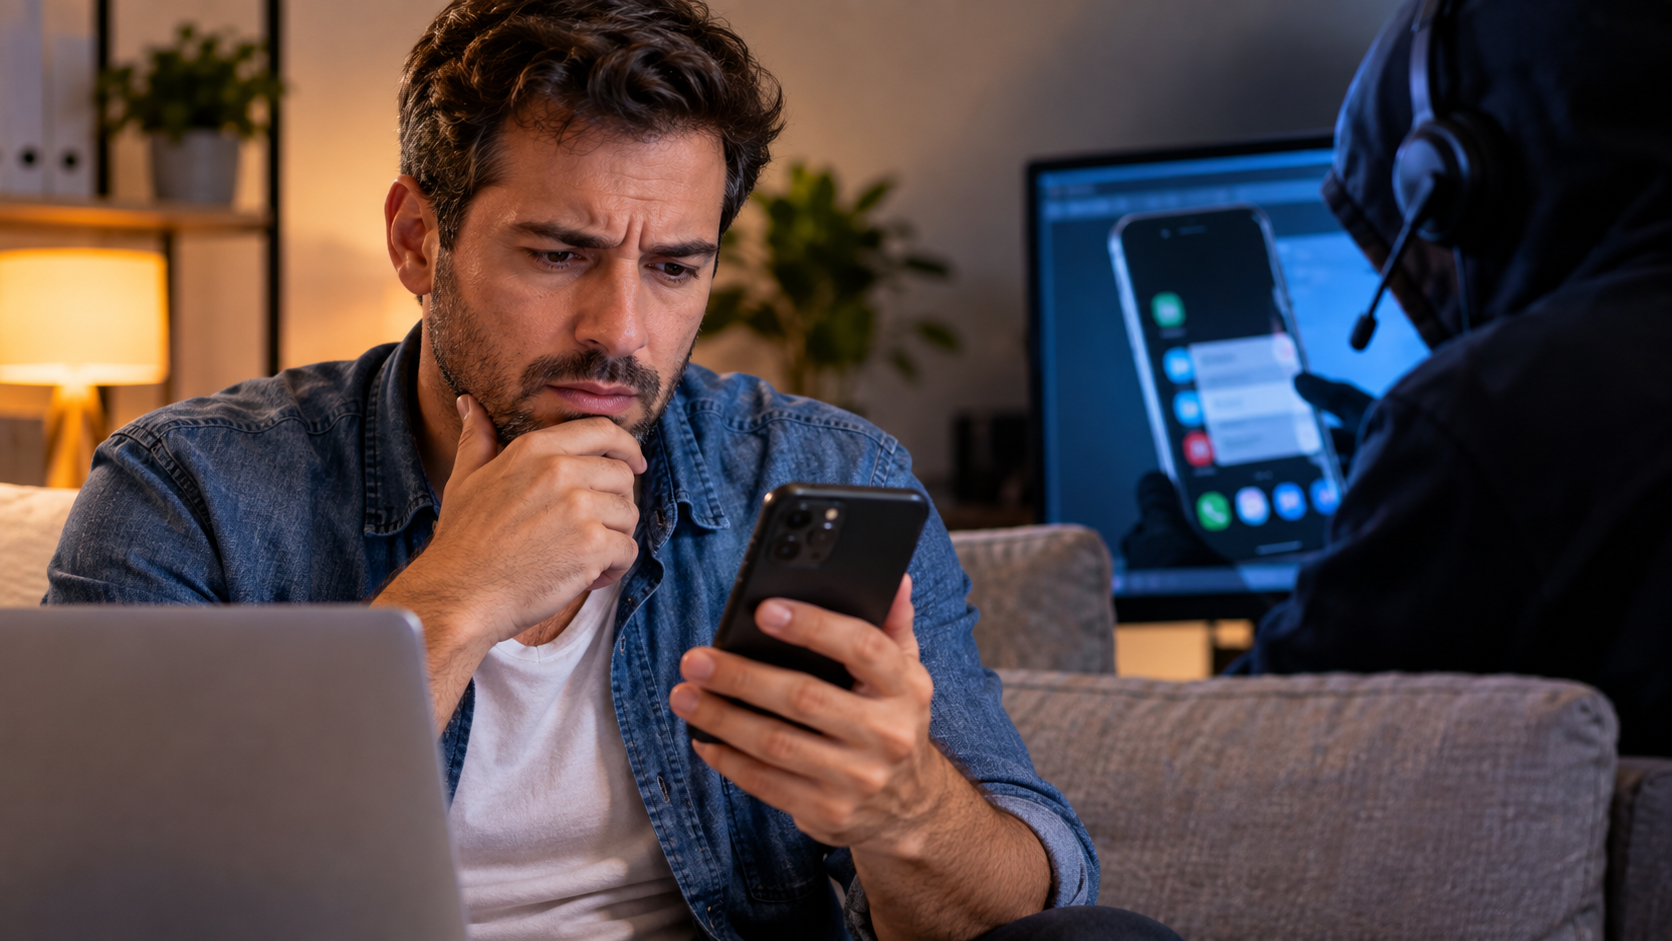
Uma ligação informa que existe um problema grave no celular, uma compra suspeita ou uma movimentação bancária que precisa ser bloqueada. O suposto atendente parece preparado e oferece uma solução rápida: instalar um aplicativo ou permitir acesso remoto ao aparelho.
É nesse momento que uma falsa assistência técnica pode se transformar em fraude.
Ferramentas de acesso remoto existem e têm usos legítimos, principalmente em suporte de informática. O problema ocorre quando um desconhecido convence a vítima a conceder acesso ao dispositivo. Dependendo das permissões fornecidas e da tecnologia utilizada, o criminoso pode visualizar informações, acompanhar determinadas ações ou tentar controlar partes do aparelho.
No contexto bancário, essa fraude é frequentemente chamada de golpe do acesso remoto ou golpe da mão fantasma. A Febraban alerta que criminosos podem se passar por funcionários de instituições financeiras e solicitar a instalação de um aplicativo sob o pretexto de solucionar uma falsa irregularidade.
Por que o golpista quer acesso remoto ao celular?
O objetivo é aproximar o criminoso do ambiente digital da vítima sem precisar estar fisicamente com o aparelho.
O celular atualmente concentra uma quantidade considerável de informações: e-mails, mensagens, aplicativos financeiros, documentos, fotos e diferentes contas autenticadas.
Além disso, algumas pessoas armazenam senhas em mensagens, notas, e-mails ou outros locais do próprio aparelho. A orientação divulgada pelo Ministério da Fazenda sobre esse golpe alerta especificamente para a procura por credenciais armazenadas dessa maneira.
O acesso remoto também pode ajudar o criminoso a acompanhar o que a vítima está fazendo e induzi-la a realizar operações.
Por isso, o objetivo nem sempre é simplesmente “hackear o banco”. Muitas fraudes dependem principalmente da engenharia social, isto é, de convencer a própria vítima a fornecer permissões, senhas ou realizar ações que favoreçam o criminoso.
Como começa o golpe do falso suporte técnico?
O roteiro pode variar.
Em uma abordagem bancária, o criminoso pode afirmar que encontrou uma movimentação suspeita, que a conta foi clonada ou que existe uma tentativa de invasão.
Em seguida aparece a suposta solução: instalar um aplicativo para verificar ou corrigir o problema.
A Febraban descreve justamente esse comportamento no golpe da mão fantasma e orienta que, diante de um pedido desse tipo feito por alguém que entrou em contato alegando representar um banco, a pessoa encerre a ligação e procure a instituição pelos canais oficiais.
O Banco Central também recomenda não aceitar acesso remoto ao dispositivo para supostos testes de segurança.
Aplicativos de acesso remoto são vírus?
Não necessariamente.
Essa diferença é importante para entender por que o golpe funciona.
Existem ferramentas legítimas de suporte remoto utilizadas por profissionais de tecnologia. Elas podem permitir que um técnico autorizado ajude a resolver problemas sem estar fisicamente diante do equipamento.
O Banco do Brasil explica que softwares desse tipo possuem aplicações legítimas no suporte técnico, mas também podem ser utilizados indevidamente por golpistas para obter dados e tentar realizar transações.
Portanto, encontrar o aplicativo em uma loja oficial não comprova que a solicitação recebida é segura.
O risco pode estar no contexto: um desconhecido iniciou o contato, criou uma situação de urgência e agora quer que a vítima conceda acesso ao aparelho.
Em outras situações, o link enviado pelo criminoso pode levar a software malicioso. O Ministério da Fazenda também alerta para mensagens, e-mails e links capazes de induzir o usuário a instalar programas maliciosos.
O que o criminoso procura dentro do celular?
Uma vez obtido acesso suficiente ao dispositivo, o criminoso pode procurar informações úteis para continuar a fraude.
Senhas armazenadas de forma insegura são um exemplo.
Também podem existir documentos, mensagens, e-mails e outros dados que ajudem a compreender quais serviços a vítima utiliza.
O risco concreto dependerá das permissões concedidas, do sistema operacional, do aplicativo utilizado e das proteções existentes no dispositivo. Por isso, não é correto afirmar que qualquer ferramenta de acesso remoto automaticamente entrega controle irrestrito sobre todos os recursos do celular.
Mesmo assim, permitir que um desconhecido visualize ou controle remotamente um dispositivo usado para serviços financeiros representa um risco significativo.
Por que o falso atendente tenta manter a vítima na ligação?
A conversa faz parte da fraude.
O criminoso pode orientar cada ação enquanto a vítima mexe no aparelho, criando a impressão de que está conduzindo um procedimento técnico legítimo.
Também é comum explorar urgência e medo. Uma suposta invasão bancária, por exemplo, faz a vítima acreditar que precisa agir antes que o dinheiro desapareça.
A engenharia social é justamente uma parte central desses golpes. Em vez de depender exclusivamente de uma vulnerabilidade tecnológica, o criminoso manipula a pessoa para que ela própria execute ações que normalmente não realizaria. O Ministério da Fazenda descreve essa manipulação como característica de diversas fraudes financeiras digitais.
Por isso, pedidos como “não desligue”, “precisamos resolver agora” ou “não abra outro aplicativo enquanto fazemos a verificação” devem aumentar a desconfiança.
Um banco pode pedir para instalar aplicativo de acesso remoto?
Esse é um sinal especialmente importante.
A Febraban orienta que bancos não pedem ao cliente a instalação de aplicativo no celular para solucionar supostos problemas na conta. Também alerta contra pedidos de senha, dados do cartão, transferências ou pagamentos apresentados como procedimentos para regularizar uma situação.
Se alguém entrar em contato alegando representar uma instituição financeira e pedir acesso remoto ao aparelho, não continue o procedimento.
Encerre o contato e procure o banco de forma independente utilizando seu aplicativo oficial, agência ou outro canal oficial cuja origem você possa confirmar.
Não utilize um telefone ou link fornecido pelo próprio interlocutor suspeito.
E quando o suporte técnico é legítimo?
Acesso remoto não deve ser tratado como fraude em todas as circunstâncias.
Uma empresa de tecnologia com a qual você iniciou voluntariamente um atendimento pode utilizar ferramentas desse tipo para prestar assistência, especialmente em computadores.
Ainda assim, é necessário confirmar com quem você está falando, qual ferramenta será utilizada e quais permissões serão concedidas.
Há uma diferença importante entre você procurar conscientemente o suporte oficial de um produto e receber inesperadamente uma ligação dizendo que seu aparelho está infectado e precisa ser acessado imediatamente.
Quanto mais inesperado for o contato e maior for a pressão para instalar alguma coisa, maior deve ser a cautela.
Instalei o aplicativo e concedi acesso. O que fazer?
Se isso aconteceu após uma abordagem suspeita, interrompa o contato com o suposto atendente.
Não continue realizando operações bancárias sob orientação dele.
Procure imediatamente seu banco utilizando um canal oficial e informe que um terceiro pode ter obtido acesso remoto ao dispositivo. Verifique movimentações recentes e comunique operações que você não reconhece.
O Banco do Brasil recomenda comunicar a fraude aos provedores das contas que possam ter sido afetadas, alterar senhas potencialmente comprometidas e procurar um especialista para verificar o dispositivo.
A alteração de senhas deve ser feita com cautela. Se houver suspeita de que o aparelho continua comprometido, prefira realizar as mudanças a partir de outro dispositivo confiável.
Também pode ser necessário remover o aplicativo utilizado pelo criminoso e revisar permissões concedidas. Os caminhos para isso variam conforme Android, iPhone, fabricante e versão do sistema.
Se houver dúvida sobre a integridade do aparelho, assistência técnica confiável pode ser necessária antes de voltar a utilizá-lo para operações sensíveis.
Verifique também suas contas
O problema não termina necessariamente quando o acesso remoto é encerrado.
Se o criminoso conseguiu visualizar uma senha armazenada ou obter credenciais de outra maneira, ele pode tentar utilizá-las posteriormente.
Por isso, revise contas importantes, começando por:
- banco e outras instituições financeiras;
- e-mail principal;
- conta utilizada no Android ou iPhone;
- aplicativos de pagamento;
- serviços nos quais a mesma senha tenha sido reutilizada.
Ative autenticação em dois fatores quando disponível e evite utilizar a mesma senha em diferentes serviços. O Banco Central também recomenda senhas fortes e únicas e autenticação em dois fatores quando disponível.
E se já fizeram uma transferência ou Pix?
Entre imediatamente em contato com a instituição financeira pelos canais oficiais e comunique a fraude.
No caso de um Pix fraudulento, o Banco Central orienta que a vítima informe imediatamente seu banco para que sejam tomadas as providências cabíveis, inclusive relacionadas ao Mecanismo Especial de Devolução, quando aplicável.
Também preserve evidências do ocorrido, como mensagens, números utilizados no contato, comprovantes, horários, nomes informados pelos supostos atendentes e registros relacionados ao aplicativo instalado.
O sinal de alerta que merece ser lembrado
O falso suporte técnico funciona porque transforma uma ação perigosa em algo aparentemente normal.
“Instale este aplicativo para eu ajudar” parece uma instrução técnica simples. Entretanto, quando ela parte de alguém que fez contato inesperadamente, especialmente alegando representar um banco, pode ser justamente o mecanismo necessário para colocar o criminoso dentro do ambiente digital da vítima.
Não é necessário descobrir durante a ligação se o interlocutor é realmente um golpista. Se o contato pedir instalação de aplicativo, acesso remoto, senha, transferência ou operação financeira para solucionar uma suposta emergência bancária, encerre a conversa.
Depois, procure você mesmo a instituição pelo canal oficial. Essa simples mudança impede que o possível criminoso continue controlando tanto a conversa quanto as próximas ações realizadas no celular.